本教程可帮助企业所有者、AI 经理和工程主管规划 AI 代理的部署。 你将确定要启用哪些功能、要审阅哪些控件,以及推出前要涉及哪些团队。
关于 GitHub 上的 AI 智能体
企业中的开发人员可能已将 AI 用作配对编程工具,并在开发过程中同步接收代码建议。
AI 代理更像是结对编程的伙伴。 他们可以:
- 执行异步任务,例如运行测试或修复积压工作中的问题,所需的人工干预较少。
- 在开发阶段之外为工作流做贡献,例如发布后的构思或优化工作。
与代理协作可以让员工有更多时间专注于其他优先事项(如高层次规划),并通过赋予自然语言提示更强的能力,将 AI 的优势扩展至非开发人员角色。
GitHub Copilot 的智能体功能已集成到 GitHub 的平台中,与第三方工具相比,可提供更流畅的体验以及更简化的许可和治理。 用户可以从本地客户端启动云会话,并在 GitHub 中使用相同的工具、权限和模型继续这些会话。
示例方案
你是精品伞具零售商 Mona's 的工程经理。 你的团队正在向在线商店添加 一个 AI 驱动的小组件 ,该小组件基于用户的位置和本地天气推荐雨伞。
为了赶上紧迫的截止日期,你希望让开发人员和非开发人员在每个阶段都能更快推进,同时确保上线后的维护工作仍然易于管理。 你与企业管理员合作,确定哪些功能可用以及如何控制其使用。
注意
GitHub 不断扩展其 AI 驱动的平台。 本文所述的部分功能处于 公开预览 阶段,企业可能默认未启用。 可以在 开始使用Agentic AI 部分中找到每个功能的资源。
1. 在 GitHub 上使用 Copilot 进行规划
-
产品经理(PM)与在Copilot开始会话,在包含项目代码库的存储库中工作。
他们提出 Copilot 高级别问题,了解新功能所需的开发工作。 为了让 Copilot 获取与项目相关的重要背景信息,他们上传设计模型文件并链接到代码库存储的仓库。
-
PM 固定云会话以将其保存在会话列表顶部。 稍后,在前往与客户会面的途中,他们在 GitHub Mobile 中恢复会话以继续规划。
提示
如果组织需要单一登录(SSO),PM 必须使用 SSO 进行身份验证才能从另一个客户端访问会话。
-
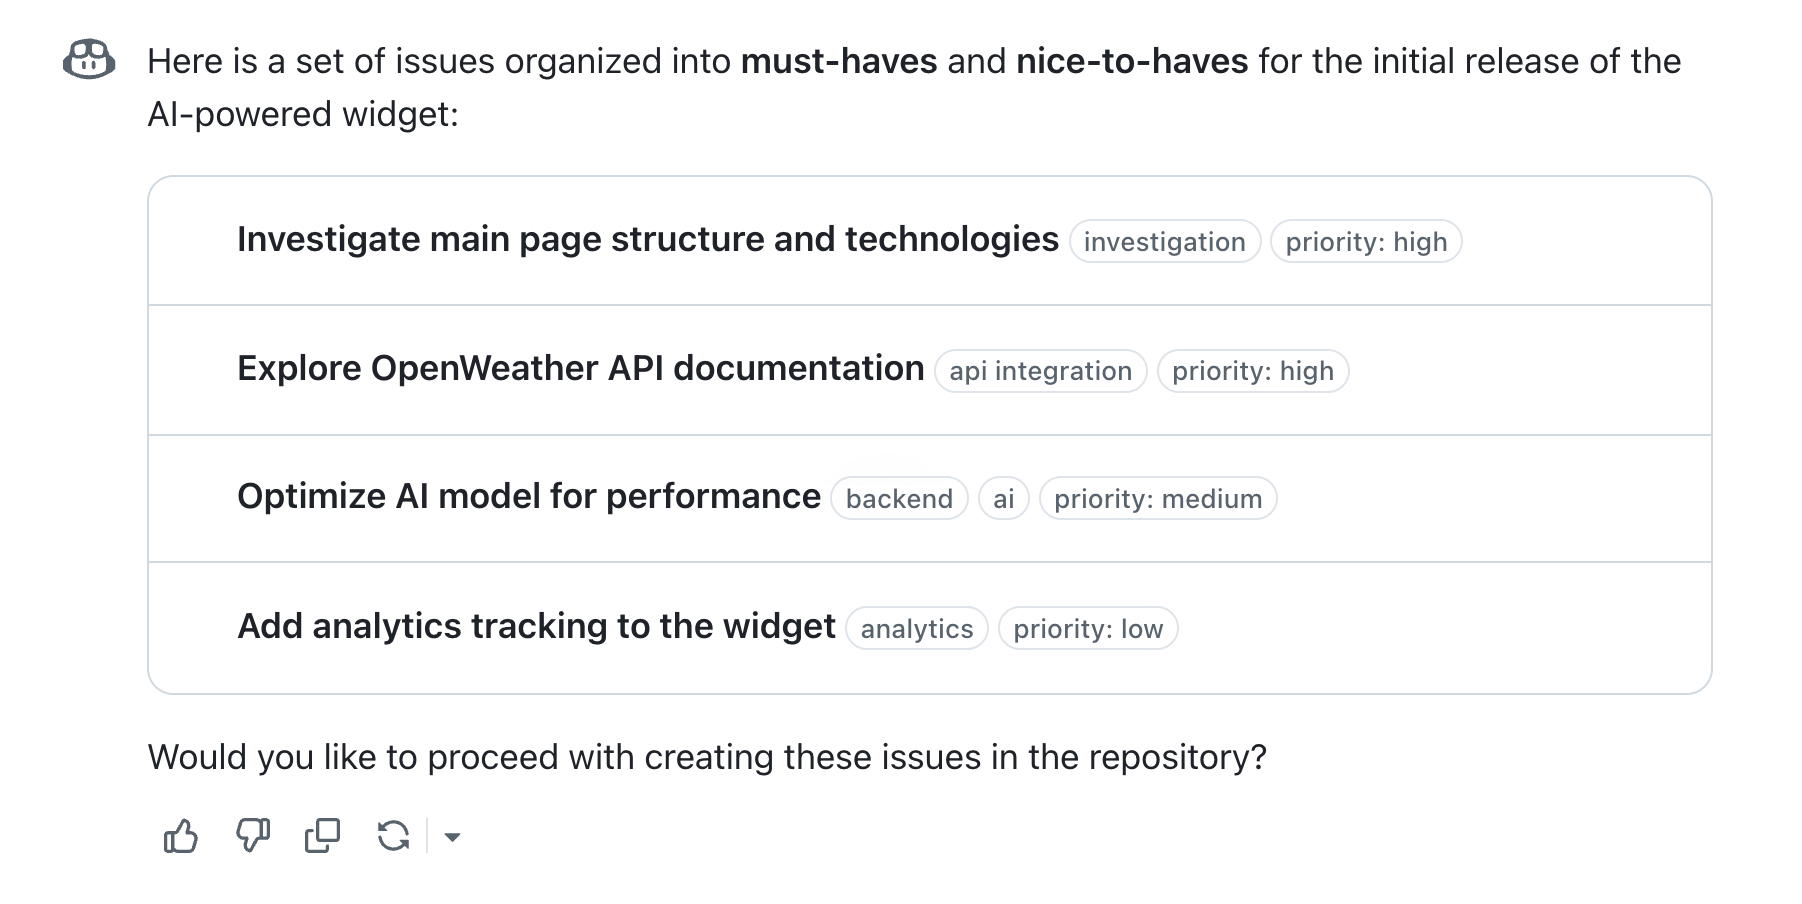
当 PM 处理 Copilot 完以获取所需任务的概述时,他们要求 Copilot 为工作的每个部分 创建问题 。
-
为了帮助开发人员快速上手,PM 在 Copilot Spaces 上创建一个包含 **** 的空间。 PM 收集诸如图表和对代码文件的引用等资源,提交一些测试问题,然后将该空间与其组织共享。
开发人员现在可以在该空间中提问,且所有 PM 的上下文均已准备就绪。

2. 使用 Copilot CLI 创建
-
在 Copilot 空间中提出一些初始问题后,开发人员回到终端继续会话,开始查看代码。 他们要求 Copilot 针对该任务推荐多个 AI 模型,并列出每个模型的优缺点。
-
编写完一些代码后,开发人员会要求 Copilot 将代码重构为几个不同的函数,并按照组织的标准对代码进行 lint 检查。 它们会调用该组织的一个自定义代理,该代理包含面向该组织的自定义指令。
Copilot 可以一次更新多个文件,使用开发人员的授权,针对安装依赖项或运行测试等操作运行命令。
- 在打开拉取请求之前,开发人员将运行
/security-review以识别活动本地更改中可能漏洞并应用修正。 - 开发人员会评审差异,并选择要保留的代码。
3.使用 MCP 服务器进行测试
-
代码完成后,开发人员使用 Playwright 在本地生成上运行测试。
- 开发人员为 Playwright 配置 了模型上下文协议 (MCP) 服务器 ,这是企业专用 MCP 注册表中批准的服务器。
- 开发人员要求 Copilot 概述文件中的测试方案
.feature,然后在浏览器中运行测试。 - Copilot 要求开发人员在打开浏览器并与 UI 交互时授权其操作。 它标识失败的测试并建议修复。
-
对测试结果满意后,开发人员会让 Copilot 为 GitHub 上的工作开启拉取请求。 使用 GitHub MCP 服务器,Copilot 会开启一个拉取请求,并且标题和描述已预先填好。
提示
与 GitHub MCP 服务器的交互通过 推送保护进行保护,这会阻止机密包含在 AI 生成的响应中,并阻止你通过使用服务器(仅限公共存储库)执行的任何操作来公开机密。
4. 使用 Copilot code review 进行评审
- 存储库所有者已在存储库上配置由 **** 执行的自动Copilot。 Copilot 对拉取请求提供初步评审,识别出漏洞和潜在性能问题,开发人员可在人工评审者处理拉取请求前修复。
- 开发人员的同事评审并批准合并请求。 工作已准备好合并。
5. 将后续工作分配给 Copilot
-
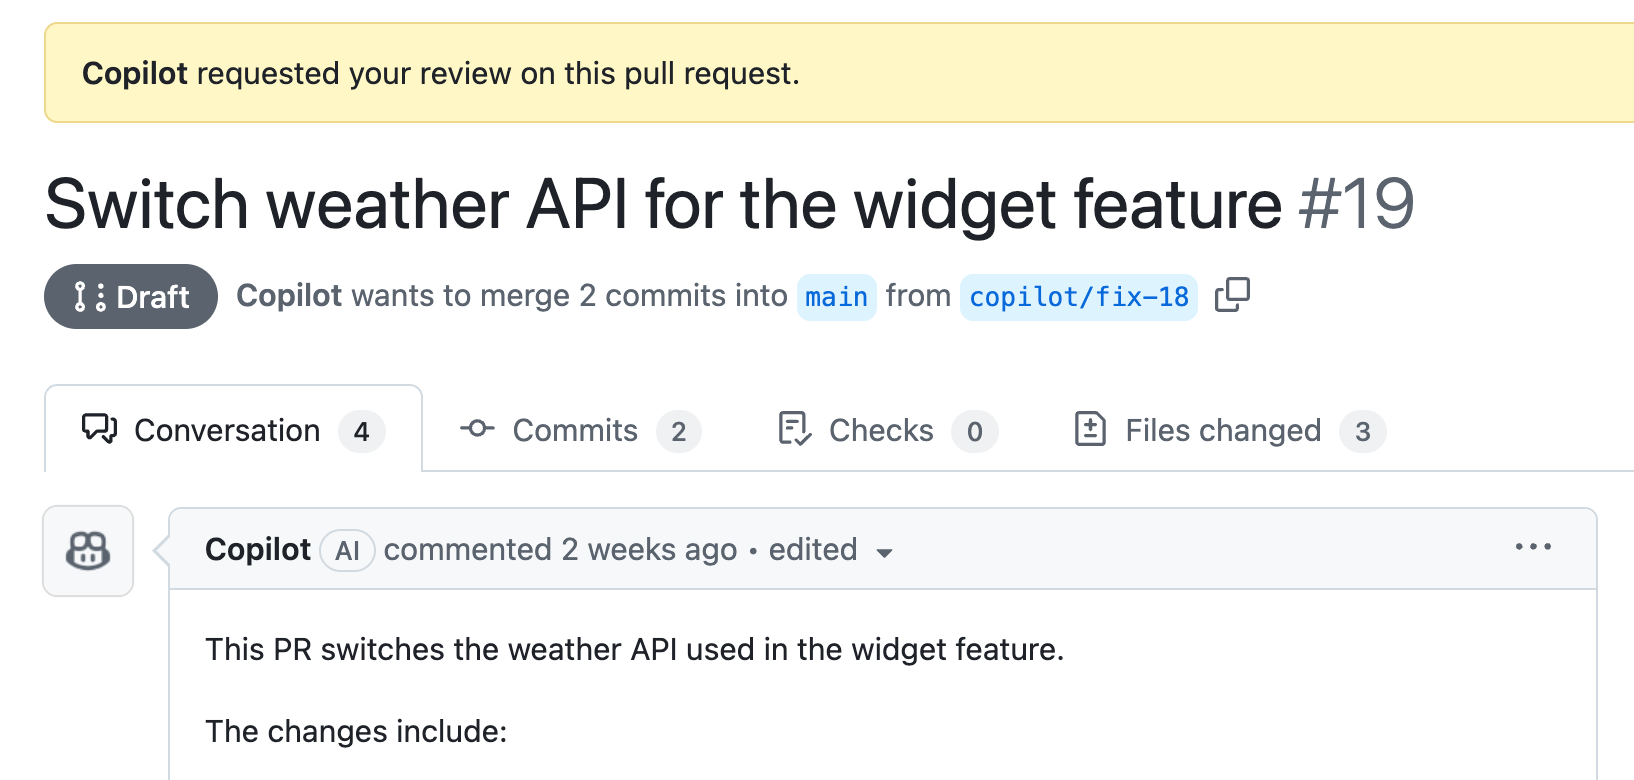
发布后,产品经理发现可以通过切换到更可靠的天气 API 来改进该小组件。 他们直接在 Copilot 上创建议题****。
-
Copilot 在后台工作并打开拉取请求,产品经理将其标记为准备评审。
-
开发人员审查拉取请求并提出反馈,Copilot 会采纳这些反馈。 然后,开发人员合并拉取请求。
提示
Copilot 附带默认护栏。 例如,它不能单独合并拉取请求。 可以使用仓库规则集为目标分支定义其他保护。
-
之后,在开发另一个独立功能时,开发人员注意到 AI 组件的代码中存在一个小错误。 为了避免上下文切换,开发人员会直接在其 Copilot 会话中将工作委托给 Copilot CLI。
/delegate Create a PR for the widget function to correctly validate that the user's age is a positive integer.

6. 使用 Copilot Autofix 进行保护
-
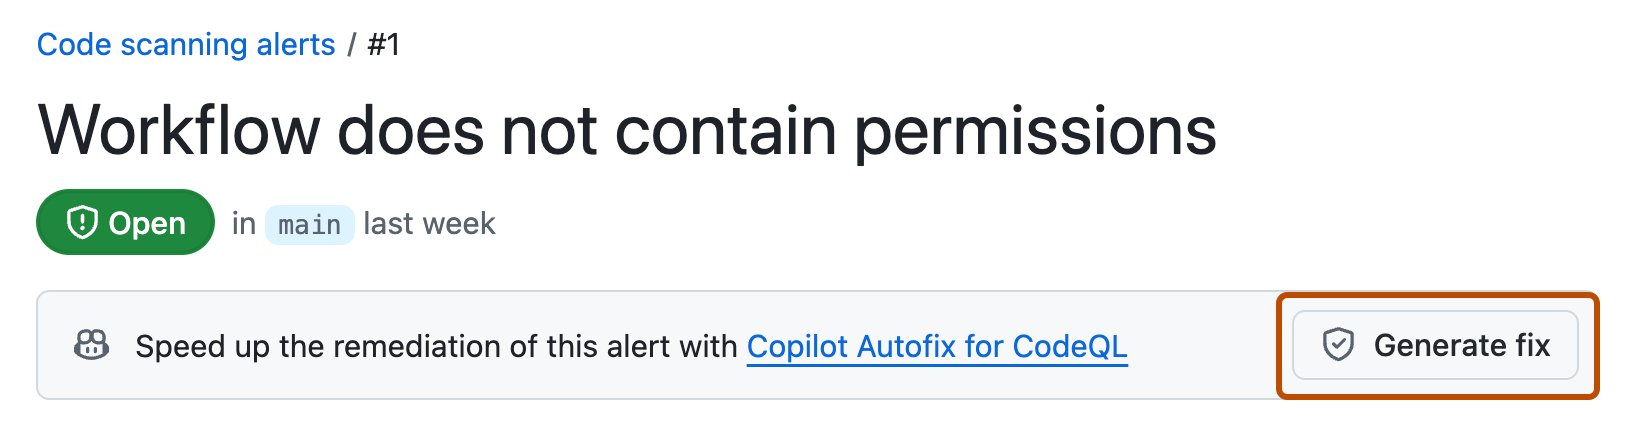
管理员已在存储库上启用 code scanning ,警报 code scanning 显示代码中可能存在漏洞。
-
安全管理器请求 Copilot Autofix 自动建议修复漏洞,开发人员会审查和批准漏洞。

规划部署
使用上面的示例确定 AI 代理可以在哪些方面帮助你的团队。 请与企业管理员合作,规划:
- 试点团队和任务:选择要先试的团队和工作流,例如积压工作维护或拉取请求评审。
- 治理要求:确定该工作流所需的策略、批准的 MCP 服务器和存储库保护。
- 推出职责:确定由谁负责配置企业策略、准备存储库、培训开发人员并审查试点结果。