Este tutorial ayuda a los propietarios de empresas, a los administradores de inteligencia artificial y a los líderes de ingeniería a planear el lanzamiento de un agente de IA. Identificará qué características se van a habilitar, qué controles se van a revisar y a qué equipos implicar antes de la implementación.
Acerca de los agentes de IA en GitHub
Es posible que los desarrolladores de su empresa ya usen inteligencia artificial como herramienta de programación de par, recibiendo sugerencias de código de forma sincrónica durante el desarrollo.
Los agentes de inteligencia artificial son más parecidos a los programadores del mismo nivel. Pueden realizar las acciones siguientes:
- Realizar tareas asincrónicas, como ejecutar pruebas o corregir problemas en el trabajo pendiente, con menos necesidad de intervención humana.
- Contribuir a los flujos de trabajo más allá de la fase de desarrollo, como la ideación o la optimización después de una versión.
La colaboración con agentes puede dar a los empleados más tiempo para centrarse en otras prioridades, como la planificación general, y aportar las ventajas de la inteligencia artificial a los roles que no son de desarrollador al proporcionar más eficacia a los mensajes de lenguaje natural.
Las funciones agénticas de GitHub Copilot se integran en la plataforma de GitHub, lo que proporciona una experiencia más fluida y simplifica la concesión de licencias y la gobernanza en comparación con las herramientas de terceros. Los usuarios pueden iniciar sesiones en la nube desde un cliente local y reanudarlas en GitHub, con las mismas herramientas, permisos y modelos.
Escenario de ejemplo
Eres el administrador de ingeniería en Mona's, un minorista de paraguas. Su equipo va a agregar un widget con tecnología de inteligencia artificial a la tienda en línea que recomienda paraguas en función de la ubicación del usuario y el tiempo local.
Para cumplir un plazo ajustado, quieres acelerar cada fase tanto para desarrolladores como para quienes no lo son, sin que el mantenimiento resulte inmanejable tras el lanzamiento. Trabajas con los administradores de su empresa para decidir qué características poner a disposición y cómo controlar su uso.
Nota:
GitHub está expandiendo continuamente su plataforma con tecnología de inteligencia artificial. Algunas de las características descritas en este artículo se encuentran en versión preliminar públicay es posible que no estén habilitadas para empresas de forma predeterminada. Encontrará recursos para cada característica en la sección Comenzar con IA agéntica.
1. Planear con Copilot en GitHub
-
Un jefe de producto (PM) inicia una sesión con Copilot en github.com/copilot, trabajando en el repositorio que contiene el código base para el proyecto.
Copilot Formulan preguntas de alto nivel para tener una idea del trabajo de desarrollo necesario para la nueva característica. Para conceder Copilot acceso al contexto importante sobre el proyecto, cargan archivos de diseño y enlazan al repositorio donde se almacena el código.
-
El PM fija la sesión en la nube para mantenerla en la parte superior de su lista de sesiones. Más adelante, mientras se desplazan para reunirse con un cliente, reanudan la sesión en GitHub Mobile para continuar planeando.
Sugerencia
Si la organización requiere el inicio de sesión único (SSO), PM debe autenticarse con SSO para acceder a la sesión desde otro cliente.
-
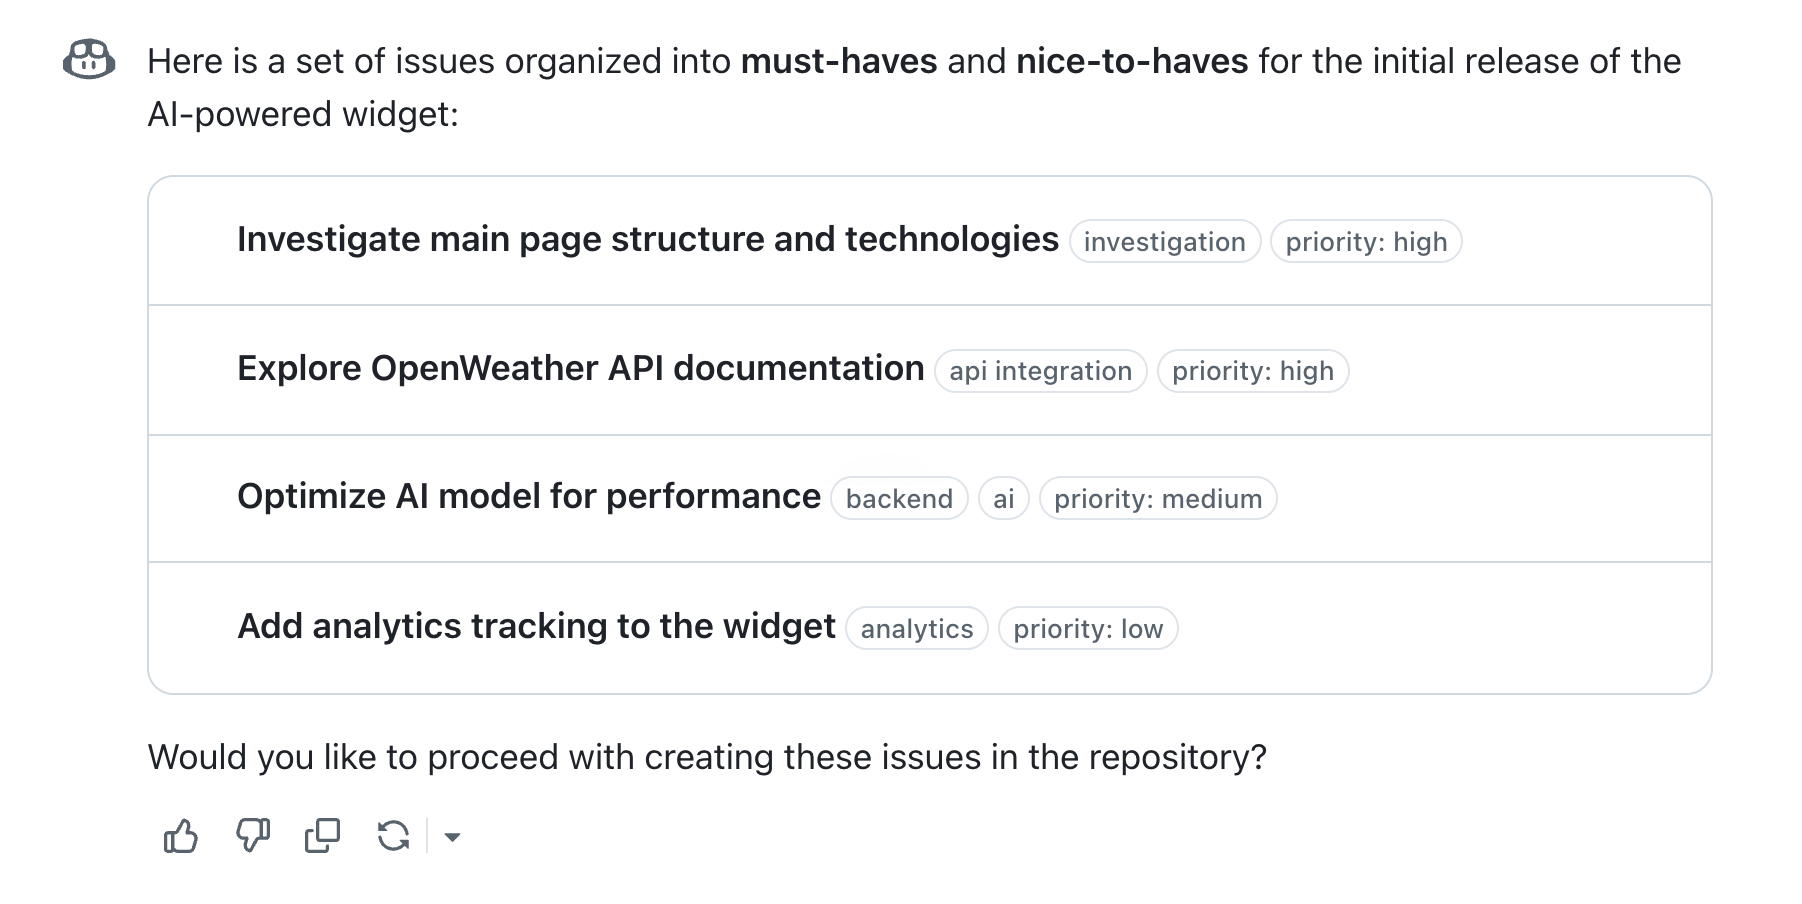
Cuando el PM ha trabajado con Copilot para obtener una visión general de las tareas necesarias, pide Copilot que cree problemas para cada parte del trabajo.
-
Para ayudar al desarrollador a empezar a trabajar rápidamente, el PM crea un espacio con Copilot Spaces en github.com/copilot/spaces. El PM recopila recursos como diagramas y referencias a archivos de código, envía algunas preguntas de prueba y, a continuación, comparte el espacio con su organización.
El desarrollador ahora puede hacer preguntas en ese espacio, con todo el contexto de la PM ya disponible.

2. Crear con Copilot CLI
-
Después de formular algunas preguntas iniciales en el Copilot espacio, el desarrollador reanuda la sesión en su terminal para empezar a examinar el código. Le solicitan a Copilot que recomiende varios modelos de inteligencia artificial para el trabajo y enumere las ventajas y desventajas de cada uno.
-
Después de escribir código, el desarrollador pide Copilot que refactorice el código en varias funciones diferentes y lo linte en función de los estándares de la organización. Invocan a uno de los agentes personalizados de la organización, que incluye instrucciones personalizadas para la organización.
Copilot puede actualizar varios archivos a la vez y, con la autorización del desarrollador, ejecutar comandos para acciones como instalar dependencias o ejecutar pruebas.
- Antes de abrir una solicitud de incorporación de cambios, el desarrollador ejecuta
/security-reviewpara identificar posibles vulnerabilidades en los cambios locales activos y aplicar correcciones. - El desarrollador revisa la diferencia y elige qué código conservar.
3. Prueba con un servidor MCP
-
Una vez finalizado el código, el desarrollador ejecuta pruebas en su compilación local mediante Playwright.
- El desarrollador ha configurado el servidor del Protocolo de contexto de modelo (MCP) para Playwright, un servidor aprobado en el registro de MCP privado de la empresa.
- El desarrollador pide que describa escenarios Copilot de prueba en un
.featurearchivo y, a continuación, ejecute las pruebas en el explorador. - Copilot pide al desarrollador que autorice sus acciones a medida que abre el explorador e interactúa con la interfaz de usuario. Identifica una prueba con errores y sugiere una corrección.
-
Cuando están satisfechos con las pruebas, el desarrollador pide al Copilot que abra una solicitud de extracción para el trabajo en GitHub. Con el GitHub servidor MCP, Copilot abre una solicitud de incorporación de cambios con el título y la descripción ya rellenados.
Sugerencia
Las interacciones con el GitHub servidor MCP están protegidas mediante protección de inserción, lo que impide que los secretos se incluyan en las respuestas generadas por IA y evita que usted exponga secretos mediante las acciones que realice con el servidor (solo repositorios públicos).
4. Revisión con Copilot code review
- El propietario de un repositorio ha configurado revisiones** automáticas **de código en Copilot el repositorio. Copilot proporciona una revisión inicial en la solicitud de incorporación de cambios, identificando errores y posibles problemas de rendimiento que el desarrollador puede corregir antes de que un revisor humano llegue a la solicitud de incorporación de cambios.
- El compañero del desarrollador revisa y aprueba la solicitud de cambios. El trabajo está listo para combinarse.
5. Asignar trabajo de seguimiento a Copilot
-
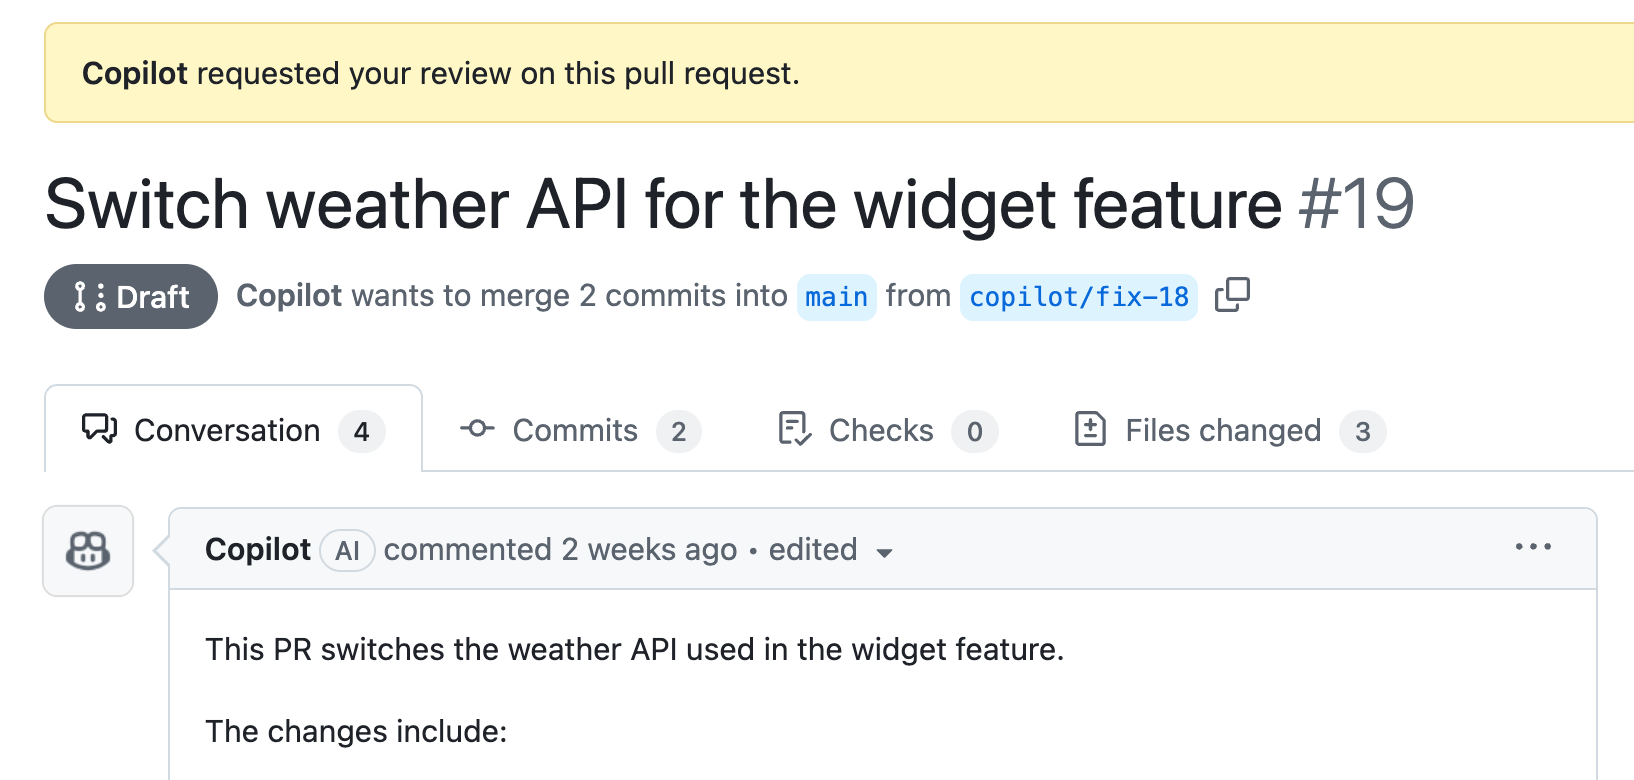
Después del lanzamiento, el administrador de productos identifica una oportunidad para mejorar el widget cambiando a una API meteorológica más confiable. Crean una incidencia y la asignan a Copilot directamente desde GitHub.
-
Copilot Funciona en segundo plano y abre una solicitud de arrastre, que el product manager marca como lista para revisión.
-
Un desarrollador revisa la solicitud de incorporación de cambios y deja comentarios, que incorpora Copilot. A continuación, el desarrollador fusiona la solicitud de extracción.
Sugerencia
Copilot viene con límites de protección predeterminados. Por ejemplo, no puede combinar solicitudes de incorporación de cambios por sí mismo. Puedes definir protecciones adicionales para las ramas de destino mediante conjuntos de reglas de repositorio.
-
Más adelante, al trabajar en una característica independiente, el desarrollador observa un pequeño error en el código del widget de IA. Para evitar el cambio de contexto, el desarrollador delega el trabajo a Copilot directamente desde su Copilot CLI sesión.
/delegate Create a PR for the widget function to correctly validate that the user's age is a positive integer.

6. Asegure con Copilot Autofix
-
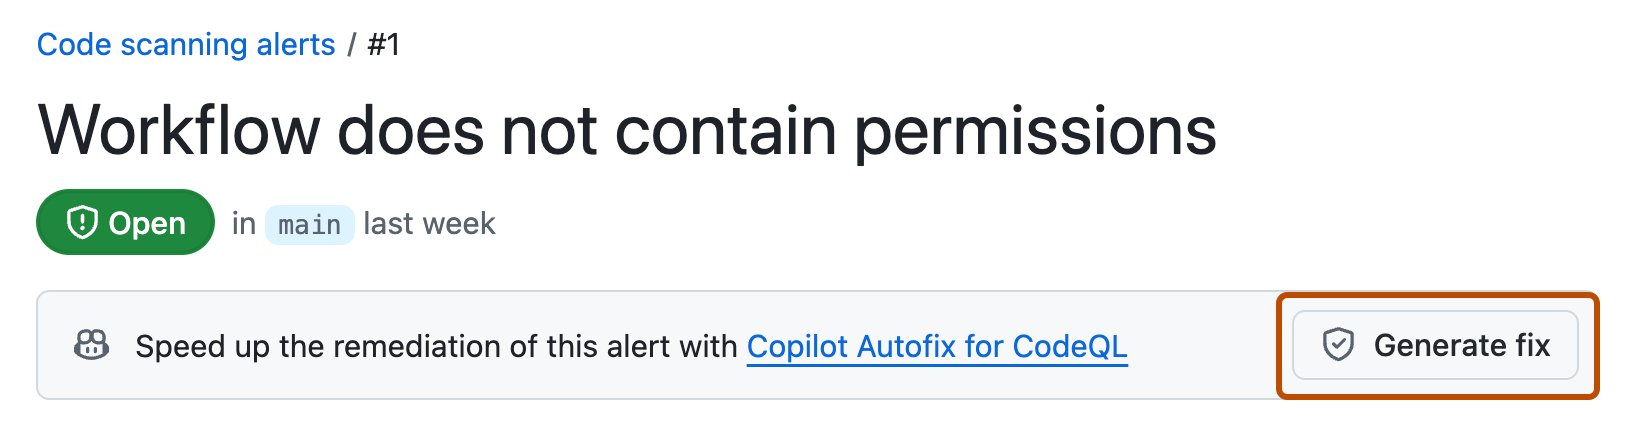
Un administrador ha habilitado code scanning en el repositorio y una code scanning alerta sugiere una posible vulnerabilidad en el código.
-
Un administrador de seguridad solicita Copilot Autofix sugerir automáticamente una corrección para la vulnerabilidad, que un desarrollador revisa y aprueba.

Planeación de la implementación
Use el ejemplo anterior para identificar dónde pueden ayudar los agentes de inteligencia artificial a sus equipos. Trabaje con los administradores de su empresa para planear:
- Equipos y tareas piloto: elija un equipo y un flujo de trabajo para probar primero, como el mantenimiento de backlog o la revisión de pull requests.
- Requisitos de gobernanza: identifique las directivas, los servidores MCP aprobados y las protecciones de repositorio necesarias para ese flujo de trabajo.
- Responsabilidades de lanzamiento: Acordad quién configurará directivas empresariales, preparará repositorios, entrenará a los desarrolladores y revisará los resultados del piloto.