Dieses Lernprogramm hilft Unternehmensbesitzern, KI-Managern und Technischen Führungskräften bei der Planung eines KI-Agent-Rollouts. Sie bestimmen, welche Features aktiviert werden sollen, welche Steuerelemente überprüft werden sollen und welche Teams vor dem Rollout einbezogen werden sollen.
Informationen zu KI-Agents auf GitHub
Entwickler in Ihrem Unternehmen nutzen KI möglicherweise bereits als Tool für Pair Programming und erhalten während der Entwicklung in Echtzeit Codevorschläge.
KI-Agents sind eher mit Programmierkollegen vergleichbar. Sie können:
- Asynchrones Ausführen von Tasks, wie das Ausführen von Tests oder das Beheben von Problemen in einem Backlog, mit weniger menschlichen Eingriffen.
- Mitwirkung an Workflows außerhalb der Entwicklungsphase, etwa bei der Ideenfindung oder Optimierung nach einer Veröffentlichung.
Die Zusammenarbeit mit Agents kann Mitarbeitern mehr Zeit geben, sich auf andere Prioritäten zu konzentrieren, z. B. die allgemeine Planung, und dafür sorgen, dass Personen, die keine Entwickler sind, die Vorteile der KI nutzen können, indem sie natürliche Sprachaufforderungen leistungsfähiger machen.
Die agentischen Funktionen von GitHub Copilot sind in die Plattform von GitHub integriert und bieten im Vergleich zu Drittanbietertools ein optimiertes Nutzungserlebnis sowie eine vereinfachte Lizenzierung und Governance. Benutzer können Cloudsitzungen von einem lokalen Client aus starten und sie in GitHub mit denselben Tools, Berechtigungen und Modellen fortsetzen.
Beispielszenario
Du bist technischer Leiter bei Mona's, einem kleinen Laden für Regenschirme. Ihr Team fügt dem Online-Store ein KI-basiertes Widget hinzu, das Regenschirme basierend auf dem Standort des Benutzers und dem lokalen Wetter empfiehlt.
Um einen engen Stichtag zu erfüllen, möchten Sie die einzelnen Phasen sowohl für Entwickler als auch für Nichtentwickler beschleunigen und gleichzeitig die Wartung nach dem Start verwaltbar halten. Sie arbeiten mit den Administratoren Ihres Unternehmens zusammen, um zu entscheiden, welche Features zur Verfügung gestellt werden sollen und wie ihre Nutzung geregelt werden soll.
Hinweis
GitHub erweitert kontinuierlich seine KI-gestützte Plattform. Einige der in diesem Artikel beschriebenen Features sind in Öffentliche Vorschauund sind möglicherweise nicht standardmäßig für Unternehmen aktiviert. Sie finden Ressourcen für jedes Feature im Abschnitt Get started mit agentischer AI.
1. Planen Sie mit Copilot auf GitHub
-
Ein Produktmanager (PM), der im Repository arbeitet, das die Codebasis für das Projekt enthält, startet eine Sitzung mit Copilot unter github.com/copilot.
Sie stellen Copilot allgemeine Fragen, um ein Gefühl der Entwicklungsarbeit zu erhalten, die für das neue Feature erforderlich ist. Um Copilot Zugriff auf wichtigen Kontext des Projekts zu gewähren, laden sie Mockupdateien hoch und verknüpfen sie mit dem Repository, in dem die Codebasis gespeichert ist.
-
Der PM heftet die Cloud-Sitzung an, damit sie oben in seiner Sitzungsliste gespeichert wird. Später, während sie unterwegs sind, um sich mit einem Kunden zu treffen, setzen sie die Sitzung GitHub Mobile fort, um die Planung fortzusetzen.
Tipp
Wenn die Organisation Single Sign-On (SSO) erfordert, muss sich das PM mit SSO authentifizieren, um von einem anderen Client aus auf die Sitzung zuzugreifen.
-
Wenn der PM mit Copilot gearbeitet hat, einen Überblick über die erforderlichen Aufgaben zu erhalten, bitten sie Copilot, Probleme für jeden Teil der Arbeit zu erstellen erstellen.
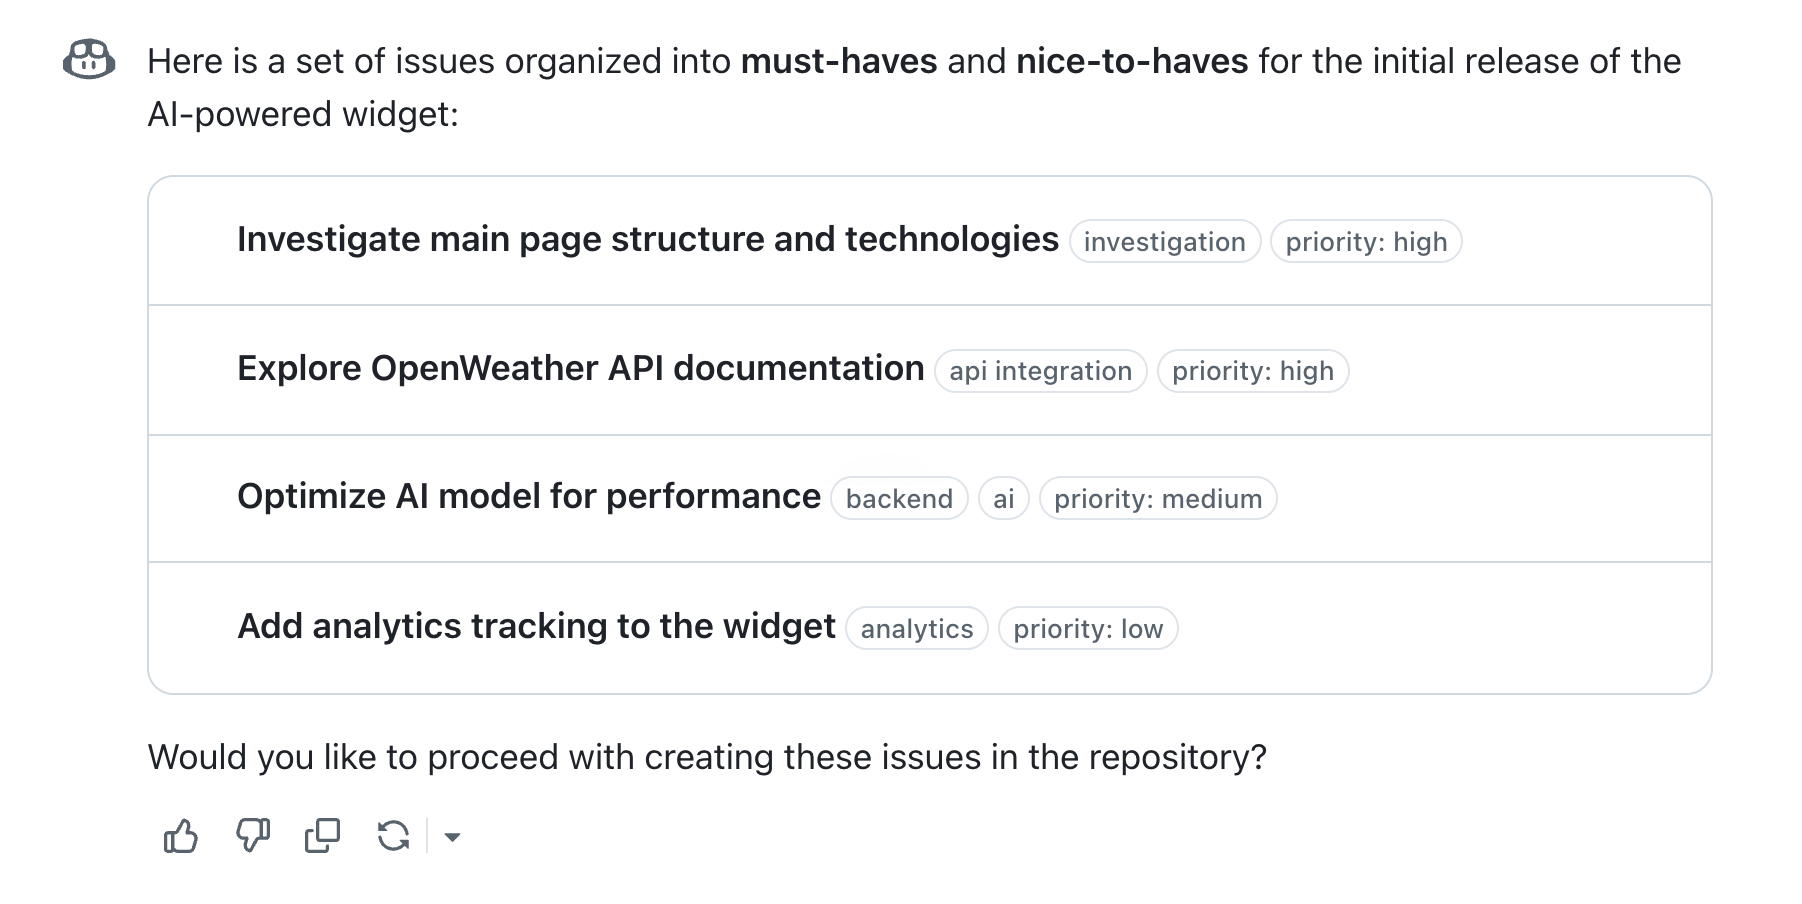
-
Damit der Entwickler schnell loslegen kann, erstellt das PM einen Raum mit Copilot Spacesgithub.com/copilot/spaces. Der PM sammelt Ressourcen wie Diagramme und Verweise auf Codedateien, sendet einige Testfragen und gibt dann den Space für die Organisation frei.
Der Entwickler kann jetzt Fragen im Raum stellen, wobei der gesamte PM-Kontext bereits verfügbar ist.

2. Erstellen mit Copilot CLI
-
Nachdem Sie einige anfängliche Fragen im Copilot Raum gestellt haben, setzt der Entwickler die Sitzung in seinem Terminal fort, um mit dem Betrachten des Codes zu beginnen. Sie bitten Copilot, mehrere KI-Modelle für den Auftrag zu empfehlen und die Vor- und Nachteile jedes einzelnen Modells aufzulisten.
-
Nachdem der Entwickler etwas Code geschrieben hat, bittet er Copilot, den Code in mehrere verschiedene Funktionen zu refaktorieren und ihn gemäß den Standards der Organisation zu linten. Sie rufen einen der benutzerdefinierten Agenten der Organisation auf, der benutzerdefinierte Anweisungen für die Organisation enthält.
Copilot kann mehrere Dateien gleichzeitig aktualisieren und mit der Autorisierung des Entwicklers Befehle für Aktionen wie das Installieren von Abhängigkeiten oder das Ausführen von Tests ausführen.
- Bevor der Entwickler einen Pull Request öffnet, führt er
/security-reviewaus, um wahrscheinliche Sicherheitslücken in aktuellen lokalen Änderungen zu identifizieren und Behebungen vorzunehmen. - Der Entwickler überprüft den Diff und wählt aus, welcher Code beibehalten werden soll.
3. Testen mit einem MCP-Server
-
Nachdem der Code abgeschlossen ist, führt der Entwickler Tests auf dem lokalen Build mithilfe von Playwright aus.
- Der Entwickler hat den Model Context Protocol (MCP)-Server für Playwright, einen genehmigten Server in der privaten MCP-Registrierung des Unternehmens, konfiguriert.
- Der Entwickler bittet Copilot , Testszenarien in einer
.feature-Datei zu skizzieren und anschließend die Tests im Browser auszuführen. - Copilot fordert den Entwickler auf, seine Aktionen zu autorisieren, da er den Browser öffnet und mit der Benutzeroberfläche interagiert. Er identifiziert einen fehlerhaften Test und schlägt einen Fix vor.
-
Sobald der Entwickler mit den Tests zufrieden ist, bittet er/sie Copilot, einen Pull Request für die Arbeit an GitHub zu öffnen. Mit dem GitHub MCP-ServerCopilot wird eine Pullanforderung mit dem bereits ausgefüllten Titel und der Beschreibung geöffnet.
Tipp
Interaktionen mit dem GitHub MCP-Server werden durch Pushschutz gesichert, der verhindert, dass geheime Schlüssel in KI-generierte Antworten eingeschlossen werden, und verhindert, dass Geheime Schlüssel über alle Aktionen verfügbar werden, die Sie mit dem Server ausführen (nur öffentliche Repositorys).
4. Überprüfung mit Copilot code review
- Ein Repositorybesitzer hat automatische Codeüberprüfungen im Copilot Repository konfiguriert. Copilot stellt eine anfängliche Überprüfung der Pull-Anforderung bereit, um Fehler und potenzielle Leistungsprobleme zu identifizieren, die der Entwickler beheben kann, bevor ein menschlichen Prüfer zur Pullanforderung gelangt.
- Ein Kollege des Entwicklers prüft und genehmigt den Pull Request. Die Arbeit kann nun zusammengeführt werden.
5. Nachverfolgungsarbeiten Copilot zuweisen
-
Nach der Veröffentlichung identifiziert der Produktmanager eine Möglichkeit, das Widget zu verbessern, indem er zu einer zuverlässigeren Wetter-API wechselt. Sie erstellen ein Problem und weisen es zu Copilot direkt auf GitHub zu.
-
Copilot arbeitet im Hintergrund und öffnet eine Pullanforderung, die der Produktmanager als bereit für die Überprüfung markiert.
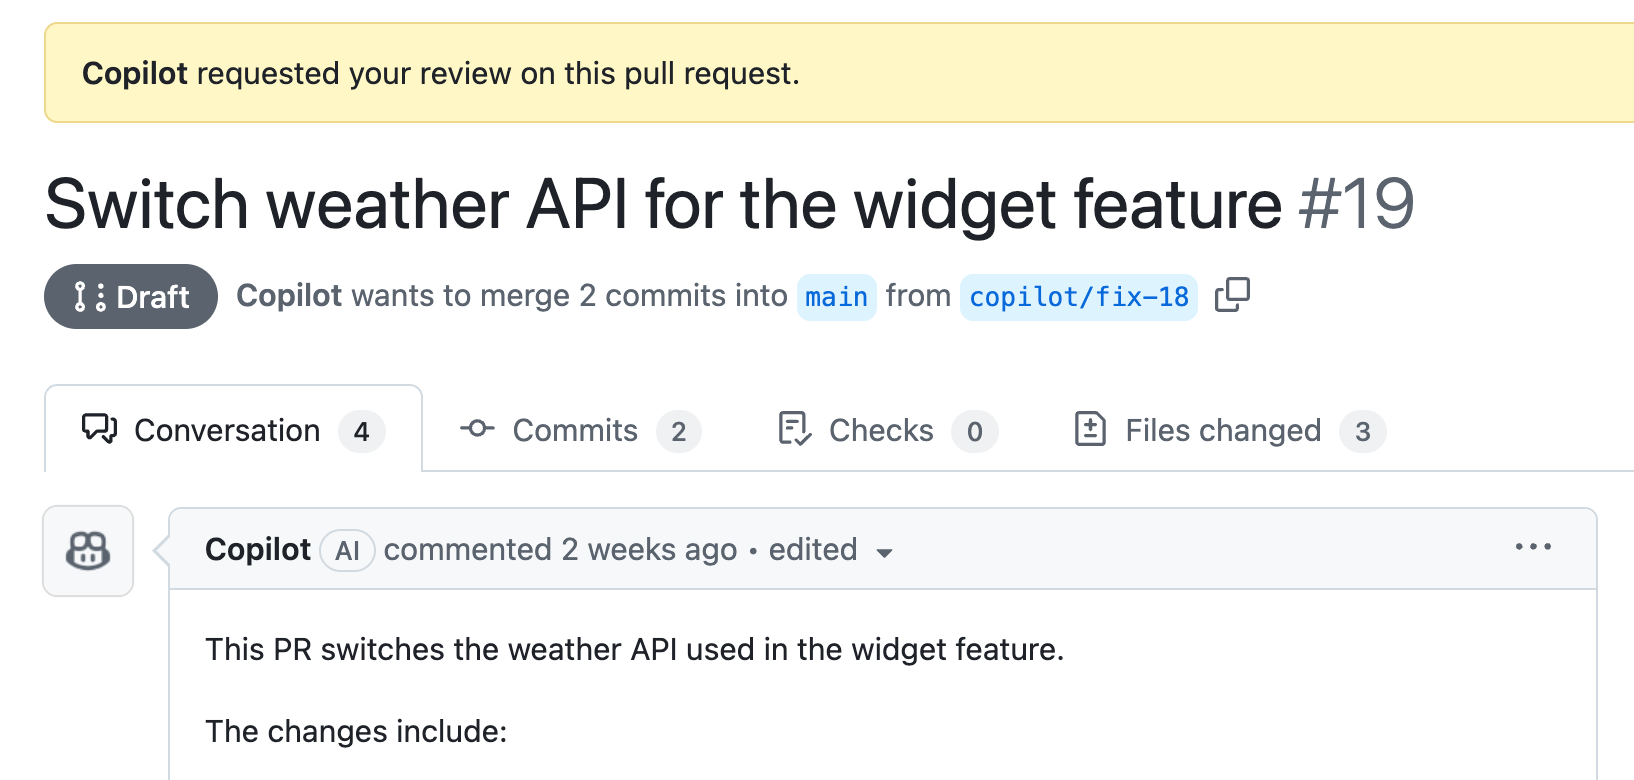
-
Ein Entwickler überprüft den Pull Request und gibt Feedback, das Copilot einarbeitet. Der Entwickler führt dann die Pullanforderung zusammen.
Tipp
Copilot kommt mit Standardschutzschienen. Beispielsweise kann es Pull Requests nicht selbst zusammenführen. Mithilfe von Repositoryregelsätzen kannst du zusätzliche Schutzmaßnahmen für Zielbranches definieren.
-
Später bemerkt der Entwickler beim Arbeiten an einem anderen Feature einen kleinen Fehler im Code für das KI-Widget. Um einen Kontextwechsel zu vermeiden, delegiert der Entwickler die Arbeit direkt aus der Copilot-Sitzung an Copilot CLI.
/delegate Create a PR for the widget function to correctly validate that the user's age is a positive integer.

6. Sichern mit Copilot Autofix
-
Ein Administrator hat code scanning im Repository aktiviert, und eine code scanning-Warnung weist auf eine potenzielle Sicherheitsanfälligkeit im Code hin.
-
Ein Sicherheitsmanager fordert Copilot Autofix an, automatisch einen Fix für die Sicherheitsanfälligkeit vorzuschlagen, die ein Entwickler überprüft und genehmigt.
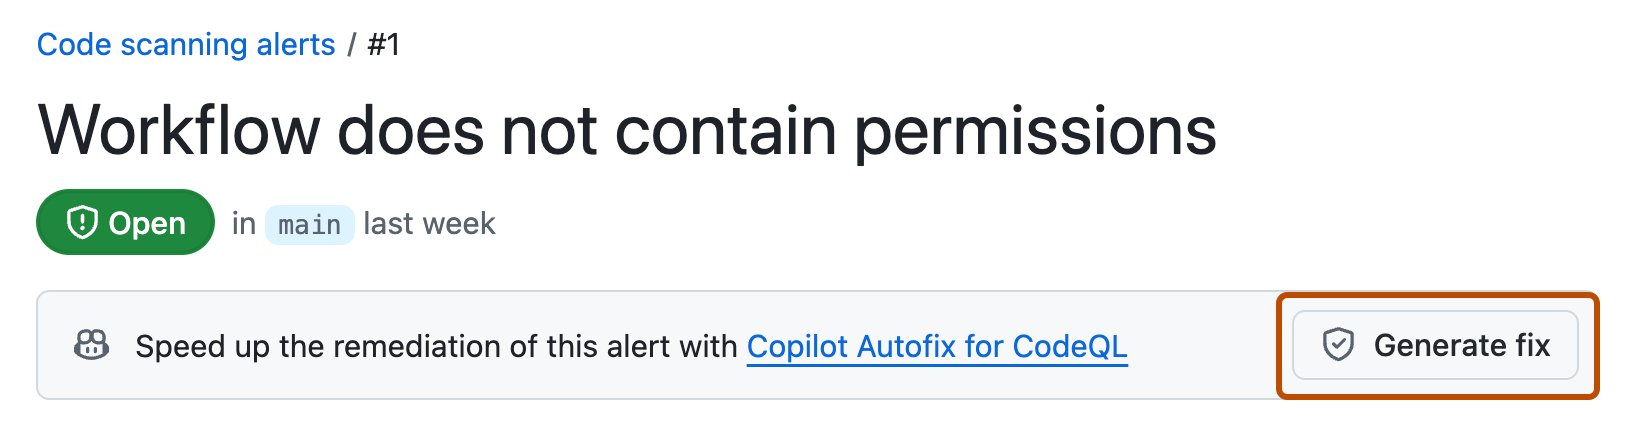

Planen des Rollouts
Verwenden Sie das obige Beispiel, um zu ermitteln, wo KI-Agents Ihren Teams helfen können. Arbeiten Sie mit den Administratoren Ihres Unternehmens zusammen, um Folgendes zu planen:
- Pilotteams und -aufgaben: Wählen Sie ein Team und einen Workflow aus, den Sie zuerst ausprobieren möchten, z. B. die Backlog-Pflege oder die Überprüfung von Pull Requests.
- Governanceanforderungen: Identifizieren Sie die Richtlinien, genehmigten MCP-Server und Repositoryschutz, die für diesen Workflow erforderlich sind.
- Rollout-Verantwortlichkeiten: Stimmen Sie zu, wer Unternehmensrichtlinien konfigurieren, Repositorys vorbereiten, Entwickler schulen und die Ergebnisse des Pilotprojekts überprüfen soll.