このチュートリアルは、企業オーナー、AI マネージャー、エンジニアリング リーダーが AI エージェントのロールアウトを計画するのに役立ちます。 ロールアウトの前に、有効にする機能、確認するコントロール、関与するチームを特定します。
AIエージェントについてGitHubで
企業の開発者は、AI をペア プログラミング ツールとして既に使用し、開発中にコードの提案を同期的に受け取ることがあります。
AI エージェントは同僚のプログラマーのような役割を果たします。 次のことができます。
- テストの実行やバックログの問題の修正などの非同期タスクを実行し、人間が介入する必要性を減らします。
- リリース後のアイデア提供や最適化など、開発フェーズを超えてワークフローを支援します。
エージェントと共同作業すると、従業員は高レベルの計画といった他の優先度の高い作業に取り組む時間を増やすことができ、開発者以外の役割のユーザーは AI を活用して自然言語プロンプトの機能をいっそう高めることができます。
GitHub Copilotのエージェント機能は GitHubのプラットフォームに統合され、サードパーティのツールと比較して合理化されたエクスペリエンスと簡素化されたライセンスとガバナンスを提供します。 ユーザーは、ローカル クライアントからクラウド セッションを開始し、同じツール、権限、モデルを使用して、GitHubで再開できます。
シナリオ例
以下では、あなたは傘専門の小売店である Mona's のエンジニアリング マネージャーであるとします。 チームは、ユーザーの場所と地域の天気に基づいて傘を推奨する AI を利用したウィジェット をオンライン ストアに追加しています。
厳しい期限を迎えるために、リリース後にメンテナンスを管理できるようにしながら、開発者と非開発者の両方の各ステージを高速化したいと考えています。 企業の管理者と協力して、使用可能にする機能と、その使用を管理する方法を決定します。
メモ
GitHub AI を活用したプラットフォームを継続的に拡張しています。 この記事で説明する機能の一部は パブリック プレビューであり、企業では既定では有効になっていない場合があります。 各機能のリソースについては、agentic AI を使用したGet started セクションを参照してください。
1. GitHub で Copilot を使って計画する
-
プロダクト マネージャー (PM) は、プロジェクトのコードベースを含むリポジトリで作業を行い、Copilot でセッションを開始します。
新機能 Copilot 必要な開発作業を把握するために、大まかな質問をします。 プロジェクトに関する重要なコンテキストに Copilot アクセスできるようにするには、モックアップ ファイルをアップロードし、コードベースが格納されているリポジトリにリンクします。
-
PM は、クラウド セッションをピン留めして、セッション一覧の上部に表示されるようにします。 その後、顧客に会うために移動中に、 GitHub Mobile でセッションを再開して計画を続行します。
ヒント
組織でシングル サインオン (SSO) が必要な場合、PM は SSO で認証して別のクライアントからセッションにアクセスする必要があります。
-
PM がCopilotと連携して必要なタスクの概要を確認したら、作業の各部分のCopilotするように**** に依頼します。
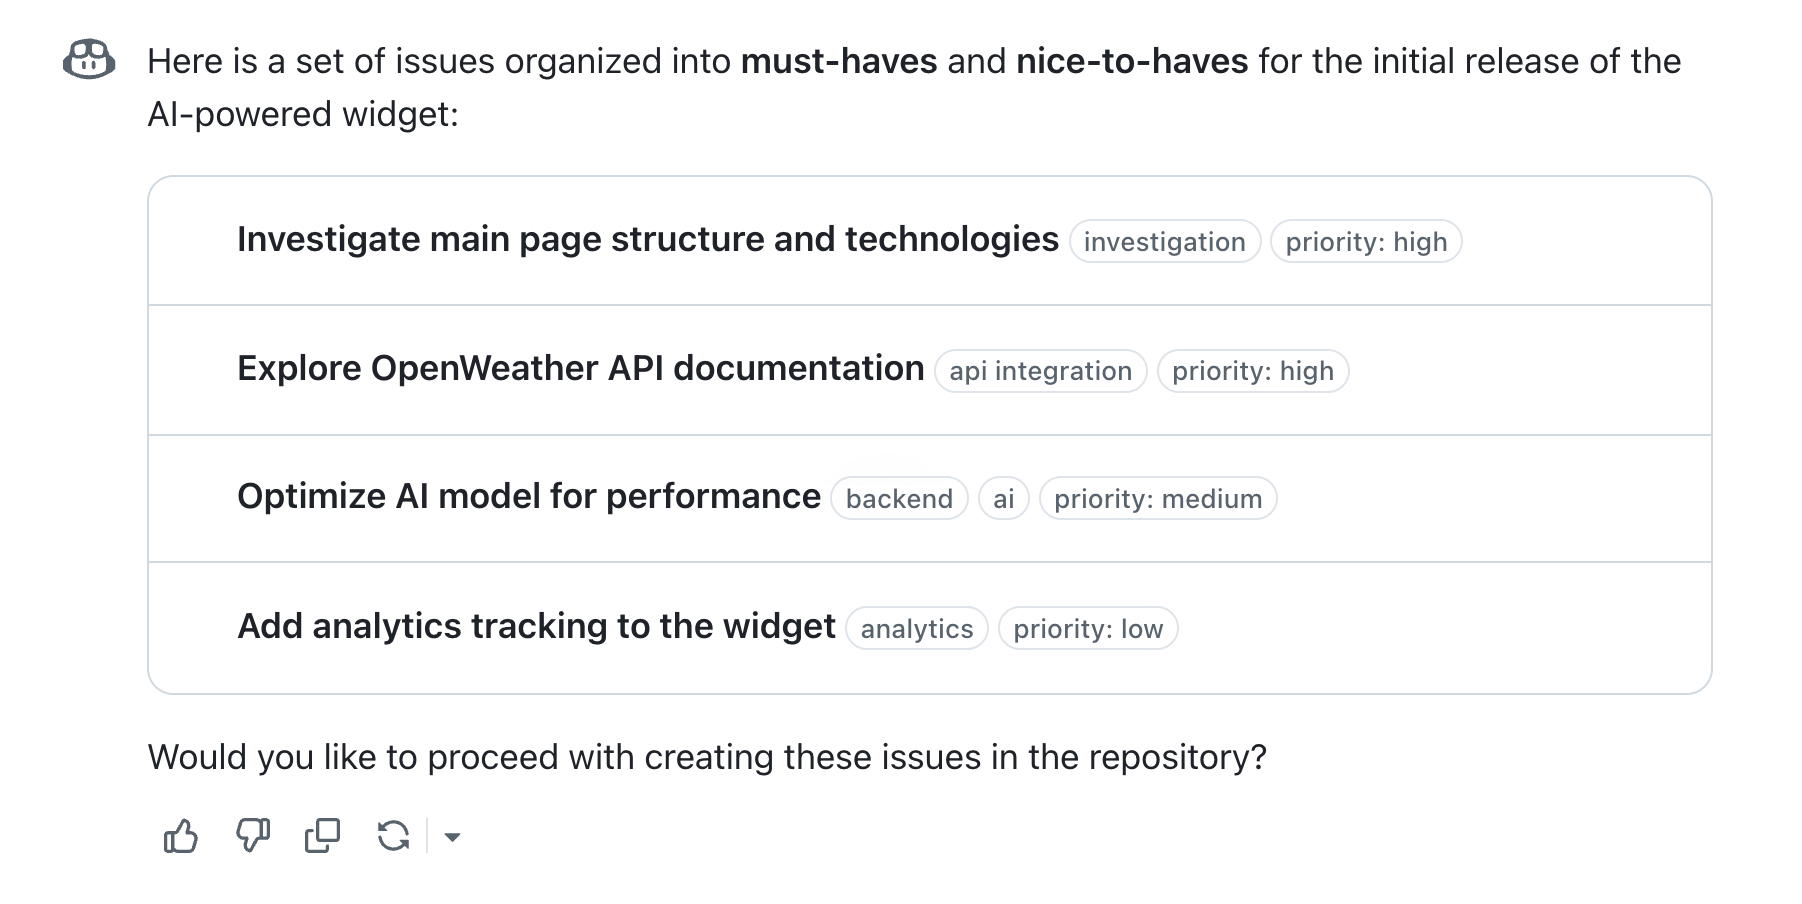
-
開発者がすばやく作業を開始できるように、PM は github.com/copilot/spaces に Copilot Spaces を含むスペースを作成 します。 PM はダイアグラムやコード ファイルへの参照などのリソースを収集し、いくつかのテスト質問を送信して、スペースを organization と共有します。
開発者は、PM のすべてのコンテキストが既に使用可能な空間で質問できるようになりました。

2. Copilot CLI を使用して作成
-
Copilotスペースで最初の質問をした後、開発者はターミナルでセッションを再開してコードの確認を開始します。 その仕事に適した複数の AI モデルを推奨し、それぞれの長所と短所を一覧表示するように Copilot に依頼します。
-
いくつかのコードを記述した後、開発者は Copilot にコードをいくつかの異なる機能にリファクタリングし、組織の標準に基づいてリントするように求めます。 組織のカスタム エージェントの 1 つを呼び出します。これには、組織のカスタム手順が含まれます。
Copilot では、複数のファイルを一度に更新し、開発者の承認を得て、依存関係のインストールやテストの実行などのアクションに対してコマンドを実行できます。
- プル要求を開く前に、開発者は
/security-reviewを実行して、アクティブなローカル変更の可能性のある脆弱性を特定し、修復を適用します。 - 開発者は差分を確認し、保持するコードを選択します。
3.MCP サーバーを使用してテストする
-
コードが完了すると、開発者は Playwright を使用してローカル ビルドでテストを実行します。
- 開発者は、企業のプライベート MCP レジストリで承認されたサーバーである Playwright 用に モデル コンテキスト プロトコル (MCP) サーバー を構成しました。
- 開発者は、 Copilot に
.featureファイル内のテスト シナリオの概要を説明し、ブラウザーでテストを実行するように求めます。 - Copilot は、ブラウザーを開いて UI を操作する場合に、そのアクションを承認するよう開発者に求めます。 失敗したテストを識別し、修正を提案します。
-
テストに満足したら、開発者は Copilot に GitHubの作業に対する pull request を開くように求めます。 ** GitHub MCP サーバー**を使用Copilot、タイトルと説明が既に入力された pull request を開きます。
ヒント
GitHub MCP サーバーとの対話はプッシュ保護によって保護されます。これにより、シークレットが AI によって生成された応答に含まれないようにし、サーバーを使用して実行するすべてのアクションを通じてシークレットを公開できなくなります (パブリック リポジトリのみ)。
4. Copilot code review を使用して確認する
- リポジトリ所有者が、リポジトリに**** して自動Copilotを構成しました。 Copilot では、pull request に対する最初のレビューが行われ、開発者が修正できるバグや潜在的なパフォーマンスの問題が特定されます。このレビューは、人間のレビュアーがプルリクエストを確認する前に行われます。
- 開発者の同僚が pull request をレビューして承認します。 作業はマージできる状態になります。
5. フォローアップ作業をCopilotに割り当てる
-
リリース後、製品マネージャーは、より信頼性の高い気象 API に切り替えることで、ウィジェットを改善する機会を特定します。 課題を作成し、Copilot 上で **** に割り当てます。
-
Copilot はバックグラウンドで動作し、pull request を開きます。この pull request は、製品マネージャーがレビューの準備ができているとマークします。
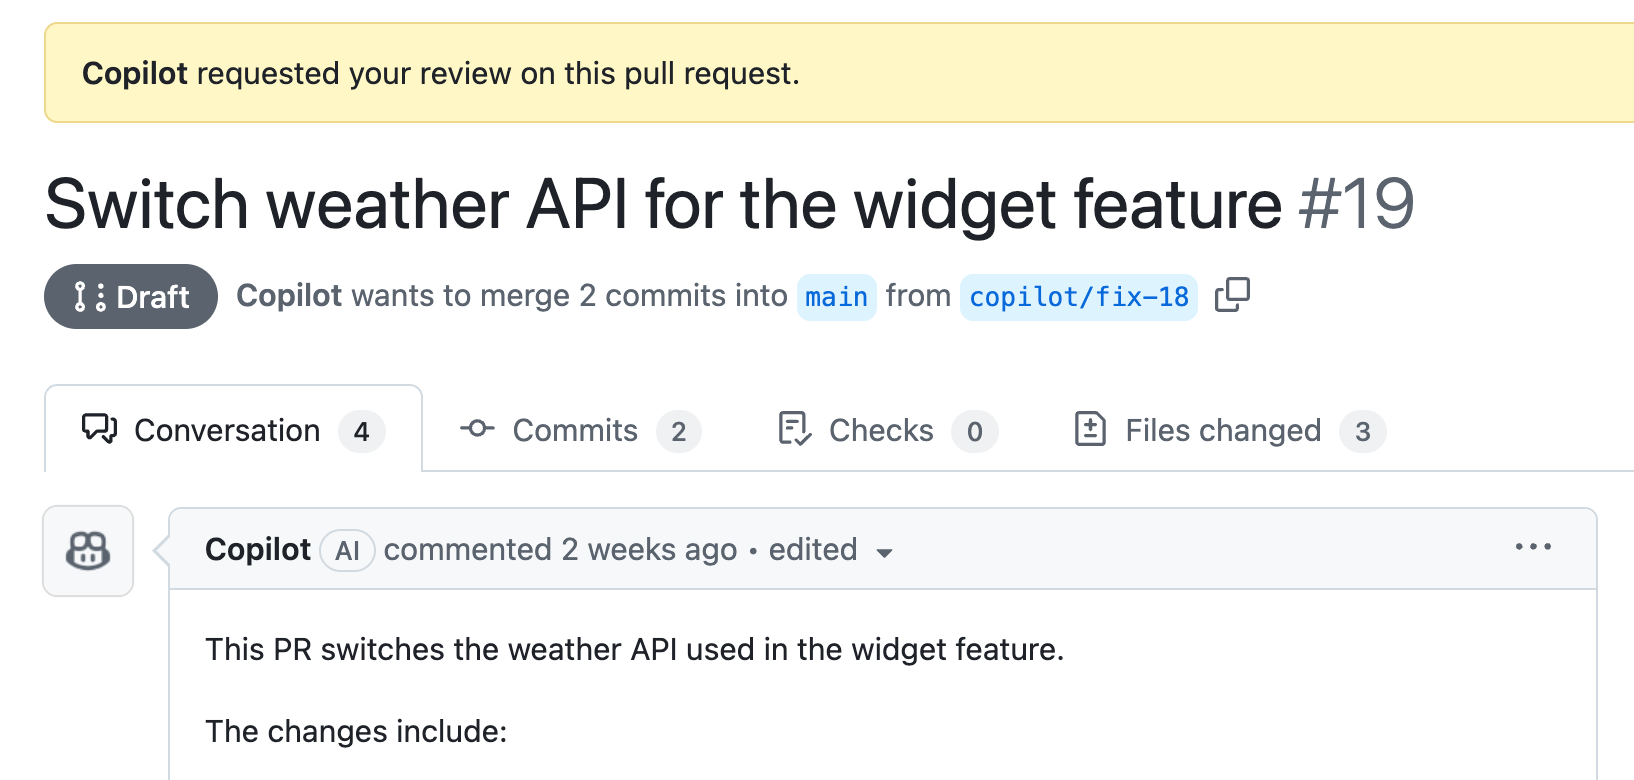
-
開発者がプル リクエストをレビューしてフィードバックを残し、そのフィードバックは Copilot に反映されます。 その後、開発者は pull request をマージします。
ヒント
Copilot には、既定のガードレールが付属しています。 たとえば、プルリクエストを自動ではマージすることはできません。 ユーザーは、リポジトリ ルールセットを使って、ターゲット ブランチに対する追加の保護を定義できます。
-
開発者は、後で別の機能の作業中に、AI ウィジェットのコードに小さなバグがあることに気付きます。 コンテキストの切り替えを避けるために、開発者は自分のCopilotセッションから直接、作業をCopilot CLIに委任します。
/delegate Create a PR for the widget function to correctly validate that the user's age is a positive integer.

6. Copilot Autofix で保護
-
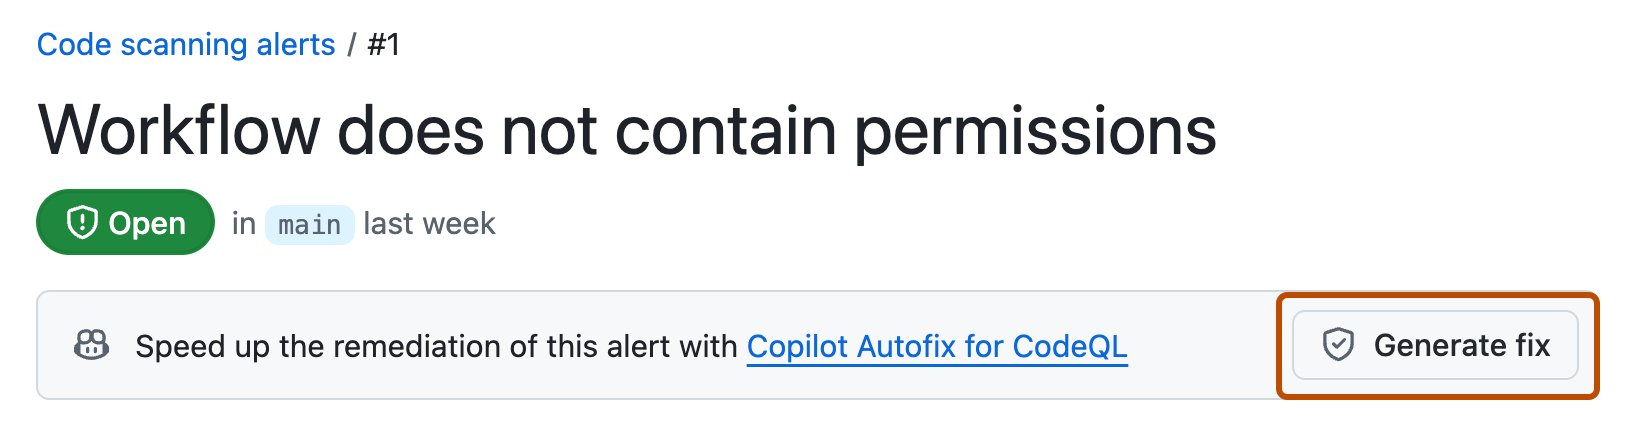
管理者がリポジトリで code scanning を有効にしており、 code scanning アラートによって、コードに潜在的な脆弱性が示されます。
-
セキュリティ マネージャーは、開発者がレビューして承認する脆弱性の修正プログラムを自動的に提案するように Copilot Autofix を要求します。

ロールアウトの計画
上の例を使用して、AI エージェントがチームの支援に役立つ領域を特定します。 企業の管理者と協力して、次の事項を計画してください:
- パイロット チームとタスク: バックログのメンテナンスや pull request レビューなど、最初に試すチームとワークフローを選択します。
- ガバナンス要件: そのワークフローに必要なポリシー、承認された MCP サーバー、およびリポジトリ保護を特定します。
- ロールアウトの責任: エンタープライズ ポリシーの構成、リポジトリの準備、開発者のトレーニング、パイロットの結果の確認を誰が担当するかを決めます。